
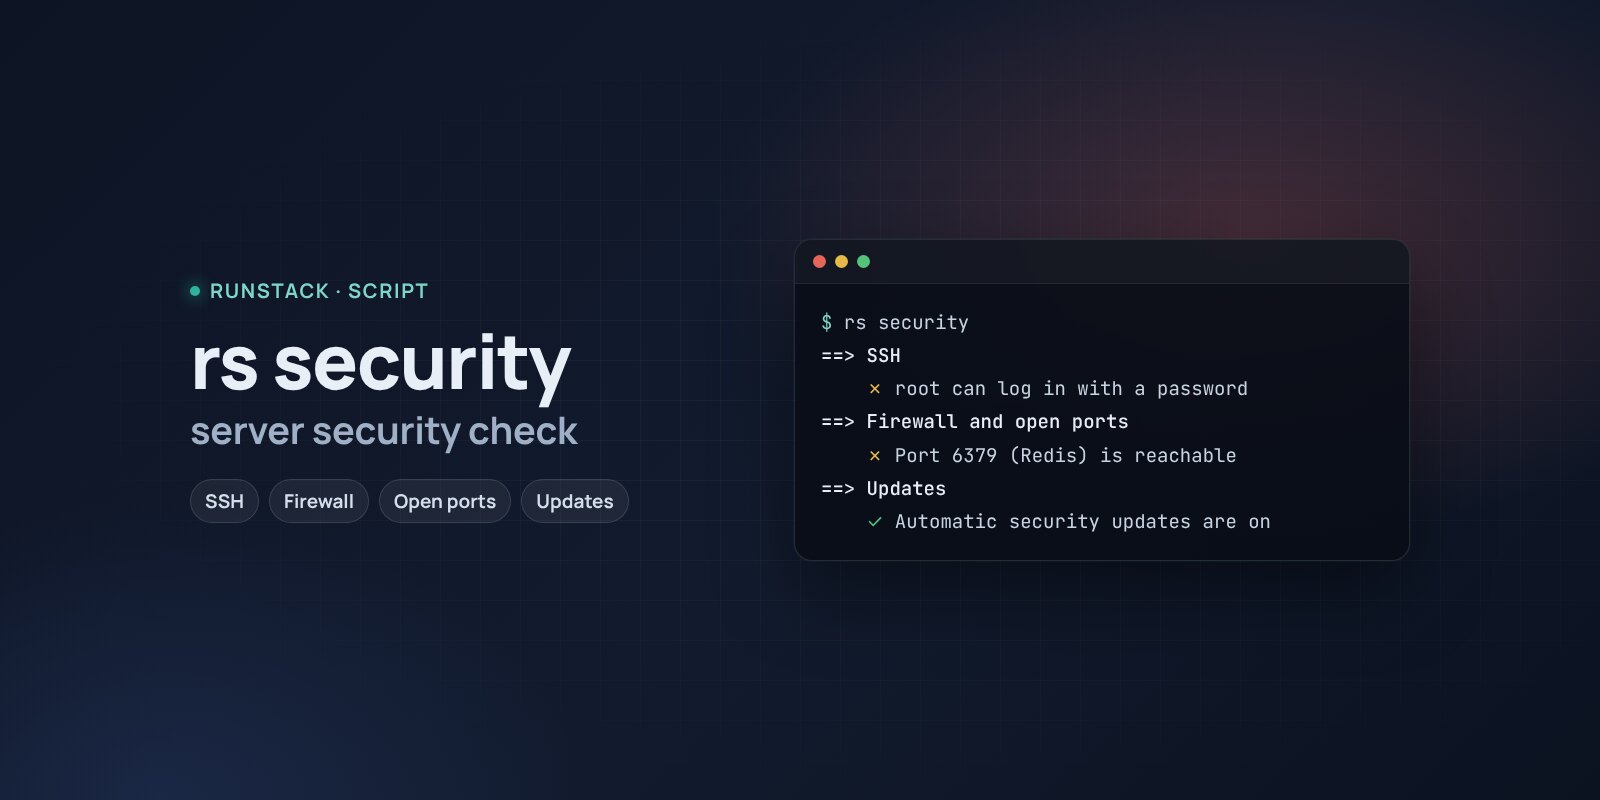
Проверка безопасности — rs security
Скрипт проверяет SSH, файрвол, открытые наружу базы и Docker API, обновления безопасности, лишних root и пустые пароли, подбор паролей — и показывает, как исправить.
 Ubuntu
 Debian
Большинство взломов серверов — не хитрые атаки, а простые вещи: вход root по паролю, Redis или PostgreSQL, открытые в интернет, Docker API без пароля, давно не обновлённая система.
rs security за минуту проверяет эти места и для каждой находки показывает команду или настройку, которая её закрывает.
Что показывает
- SSH: вход root и вход по паролю, ключи, число попыток; сколько раз за сутки пытались подобрать пароль и откуда; есть ли fail2ban или CrowdSec.
- Файрвол: включён ли (ufw, nftables, iptables) и какие порты слушают наружу.
- Опасные открытые порты: базы данных (PostgreSQL, MySQL, Redis, MongoDB, Elasticsearch…), Docker API, Ollama, RDP, SMB и другие.
- Docker: API без TLS, привилегированные контейнеры, проброс docker.sock, порты в обход ufw, кто в группе docker.
- Обновления: ждущие обновления безопасности, автообновления, нужна ли перезагрузка.
- Учётные записи: лишние UID 0, пустые пароли, кто может войти и у кого sudo.
- Система: синхронизация времени, ASLR, файлы в /etc с записью для всех.
Как выглядит
==> SSH
    Неудачных входов за сутки 4182
    ✗ root может войти по паролю — первая цель подбора
      → добавьте свой ключ, затем PermitRootLogin prohibit-password, PasswordAuthentication no
==> Файрвол и открытые порты
    ✗ Порт 6379 (Redis) слушает 0.0.0.0:6379 и, скорее всего, доступен из интернета
      → привяжите к 127.0.0.1 или пускайте только свои IP
==> Обновления
    ✗ Не установлено 12 обновлений безопасности
      → apt update && apt upgrade -y
В конце — итог: что исправить в первую очередь и чем. Полная копия отчёта без цветов — в /tmp/rs-security.txt, её удобно приложить к обращению.
Как запустить
- Скопируйте команду из блока «Скачать» — он появится после входа. В команде ваш личный токен, он действует 12 часов.
- Выполните её на сервере. Скрипт скачается, проверит контрольную сумму и сразу запустится.
- Дальше — просто
sudo rs security. Командаrsостаётся на сервере вместе с остальными скриптами:rs info,rs slow,rs security,rs clean. Подсказка —rs help.
rs security          полная проверка
rs security --help   что значит каждая находка
Безопасно ли это
Скрипт только читает: ничего не устанавливает, не меняет настройки и не перезапускает сервисы. Команды для исправлений он показывает — выполнять их или нет, решаете вы. Исходный код открыт для чтения в /opt/runstack/automations/tools/security/tool.sh. Удалить сам RunStack: sudo rs remove.
Требования
- Linux с bash и curl, права root (
sudo). Проверяем на Ubuntu 22.04 / 24.04 и Debian 12+, на других дистрибутивах тоже работает — пропуская то, чего там нет. - Docker не обязателен: без него раздел про контейнеры просто пропускается.
Вопросы
Сколько стоит? Сейчас бесплатно.
Это заменяет аудит безопасности? Нет. Это быстрая проверка частых ошибок настройки — то, что чаще всего приводит к взлому. Для серверов с персональными данными нужен полноценный аудит.
Скрипт сам что-то исправит? Нет, только покажет. Особенно осторожно с SSH: сначала добавьте и проверьте ключ, и только потом выключайте вход по паролю — иначе можно отрезать себе доступ.
Что значит каждая проверка и как исправить находки — в вики.
Материалы доступны после входа и подтверждения email.